Trocar de gerenciador de senhas sempre pareceu mais simples na propaganda do que na prática. A saída tradicional geralmente envolvia exportar um arquivo CSV, importá-lo em outro serviço e torcer para que nada desse errado no caminho. Senhas em texto legível, campos que não combinam entre plataformas e passkeys que simplesmente não acompanhavam a mudança transformavam uma decisão razoável, abandonar um app que não atende mais, em uma operação que muita gente adiava.
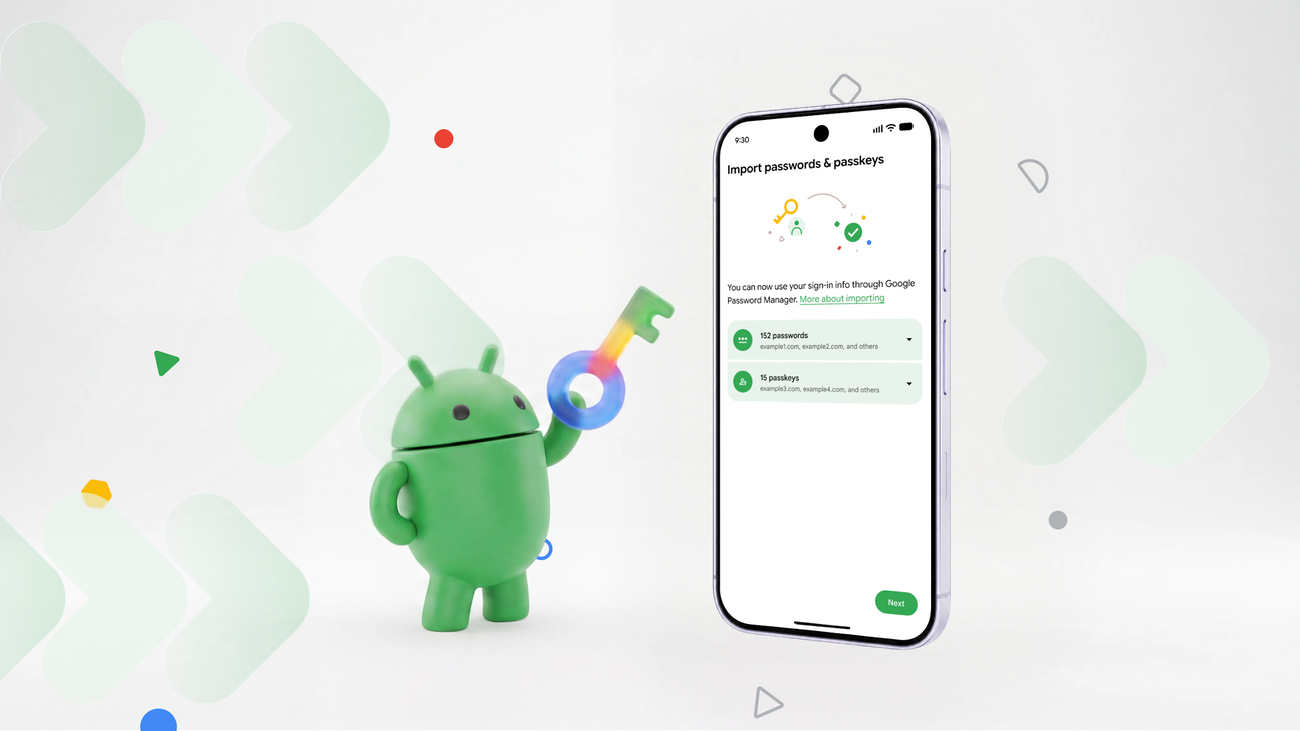
O Google anunciou em 10 de setembro um fluxo nativo do Android para reduzir esse obstáculo. A novidade permite mover senhas e passkeys entre gerenciadores compatíveis diretamente no mesmo aparelho, sem exigir que o usuário baixe um arquivo de exportação. O ponto central não é apenas conveniência: credenciais são dados que deveriam circular o mínimo possível fora de ambientes controlados, e o CSV historicamente representa justamente o contrário.
A migração começa no aplicativo que vai receber os dados
A experiência foi desenhada para seguir uma lógica compreensível: a pessoa abre o novo gerenciador e escolhe importar ou copiar credenciais de outro provedor. Em seguida, o Android identifica quais gerenciadores compatíveis já estão instalados no celular. Ao selecionar a origem, o sistema encaminha o usuário para o aplicativo antigo, onde a transferência precisa ser revisada e autorizada.
Essa etapa de aprovação é relevante porque impede que a mudança ocorra de modo invisível. O Android participa da coordenação entre os aplicativos, mas não deveria virar um intermediário que pode ler o conteúdo das credenciais. Segundo a documentação técnica das Credential Transfer APIs, senhas e outros dados brutos não são expostos ao sistema Android nem a apps não autorizados durante a operação.
Na prática, o modelo tenta substituir um procedimento manual e frágil por uma passagem direta entre dois cofres digitais que reconhecem o mesmo mecanismo. Não significa que a migração se torne automática em qualquer cenário, pois os dois lados precisam oferecer suporte. Mas elimina uma das partes mais desconfortáveis do processo: produzir e manipular uma cópia desprotegida de informações que dão acesso a contas pessoais, serviços bancários, e-mail e trabalho.
O diferencial está nas passkeys
Senhas já eram difíceis de migrar com segurança, mas ao menos podiam ser armazenadas em um arquivo estruturado. As passkeys tornaram essa limitação mais evidente. Elas usam criptografia de chave pública: a chave privada fica protegida pelo mecanismo de desbloqueio do dispositivo ou do próprio gerenciador. Dependendo do provedor, essas credenciais também podem ser sincronizadas entre dispositivos, portanto não ficam necessariamente restritas a um único celular.
Recriar passkeys ao trocar de gerenciador seria um retrocesso operacional, especialmente para quem acumulou dezenas de logins. O novo fluxo do Android inclui passkeys além de senhas. A API também prevê endereços e campos personalizados, o que amplia, em tese, os dados que podem circular entre serviços.
Essa previsão da plataforma, porém, não equivale a suporte idêntico em todos os aplicativos. Cada gerenciador decide quais categorias implementa. A Dashlane informa que, no Android, campos de texto personalizados e anexos ainda não são incluídos nas transferências. Nos fluxos documentados pela empresa, a migração de passkeys também exige conexão com a internet, embora outros tipos de item possam ser transferidos entre aplicativos sem ela.
Para o leitor, a consequência mais concreta é a redução do custo de mudar. Um gerenciador de credenciais deixa de reter seus usuários apenas porque carregar a vida digital para outro lugar é trabalhoso. Essa portabilidade não resolve sozinha a escolha de produto, que continua dependente de preço, recursos, política de privacidade e suporte multiplataforma. Ainda assim, diminui a penalidade técnica de experimentar uma alternativa.
Quais aplicativos funcionam no lançamento
O Google afirma que o recurso já está disponível no Google Password Manager, 1Password, Bitwarden Password Manager e Dashlane. A Dashlane também documentou sua compatibilidade com o intercâmbio de credenciais e cita 1Password e Bitwarden entre os participantes no Android. É uma lista inicial significativa por reunir o gerenciador integrado à conta Google e três serviços especializados bastante conhecidos, mas não deve ser interpretada como compatibilidade universal.
Cada transferência exige que origem e destino implementem o fluxo. Portanto, instalar qualquer gerenciador de senhas no Android não basta para habilitar a opção. Quem pretende migrar deve procurar no novo aplicativo uma função de importação ou cópia de outro provedor e verificar se o app atual aparece entre as fontes reconhecidas. Também vale confirmar o resultado antes de remover dados ou desinstalar o gerenciador anterior, sobretudo no caso de passkeys usadas com frequência.
Outro limite claro é o escopo anunciado: a documentação central trata da transferência entre provedores no mesmo aparelho. Não é, por si só, uma ferramenta de migração entre Android e iPhone, nem uma promessa de mover o cofre inteiro de um celular para outro. O requisito divulgado pelo Google é Android 8 ou superior, o que amplia bastante o alcance potencial, mas a disponibilidade prática continua ligada à versão dos aplicativos e à adesão dos provedores.
A infraestrutura existe, mas a padronização ainda está em evolução
Por trás da interface, o Android usa as Credential Transfer APIs, que estabelecem papéis de exportador e importador e organizam a autorização da pessoa usuária. Essa camada é importante porque desloca a interoperabilidade de soluções improvisadas para uma capacidade prevista na plataforma. Em vez de cada empresa inventar uma exportação própria, os apps podem se integrar a um caminho comum controlado pelo sistema.
Há também um contexto de padronização conduzido pela FIDO Alliance. O Credential Exchange Format, ou CXF, define um formato para dados de credenciais trocados entre aplicativos. Já o Credential Exchange Protocol, CXP, descreve como esse movimento pode ocorrer entre provedores no mesmo dispositivo ou até entre aparelhos. A distinção ajuda a evitar confusão: o recurso do Android está disponível, enquanto a FIDO classifica o CXP como rascunho de trabalho e o CXF 1.0 como padrão proposto.
Isso não invalida a implementação lançada pelo Google, mas coloca a novidade na escala correta. O Android resolveu uma parte concreta do problema de portabilidade em seu ecossistema. A ambição maior, uma troca de credenciais realmente fluida entre plataformas, dispositivos e todos os gerenciadores, ainda depende de padrões amadurecerem e de mais empresas adotarem a infraestrutura.
Por enquanto, o avanço está menos no brilho de uma nova função e mais na retirada de uma barreira antiga. Senhas e passkeys são dados sensíveis demais para ficarem presos em um serviço por medo do processo de saída. Ao dispensar o CSV e exigir autorização no aplicativo de origem, o Android dá um passo prático para que o usuário tenha mais controle sobre onde guarda a própria identidade digital. O teste real agora é a expansão da compatibilidade: portabilidade só cumpre sua promessa quando não fica restrita a quatro nomes.